

অনুসন্ধানী প্রতিবেদন
ইসরায়েলি অ্যাড-টেক ফার্মের সহায়তায় আল জাজিরার ডিভাইসে গোপন সাইবার নজরদারি
ইসরায়েলের একটি বিজ্ঞাপনপ্রযুক্তি বা অ্যাড-টেক ফার্মের সহায়তায় আল জাজিরার সাংবাদিকদের ব্যবহৃত ডিভাইসে ম্যালওয়্যার বা স্পাইওয়্যার প্রবেশ করিয়ে গোপন নজরদারি চালানোর চাঞ্চল্যকর তথ্য প্রকাশ পেয়েছে। ইউনিভার্সিটি অব টরন্টোর গবেষক দল ‘সিটিজেন ল্যাব’-এর সাম্প্রতিক এক প্রতিবেদনে জানানো হয়েছে যে, ডিজিটাল বিজ্ঞাপনের আড়ালে অত্যন্ত সুকৌশলে এই সাইবার হামলা চালানো হয়েছে।
১২ বার পঠিত
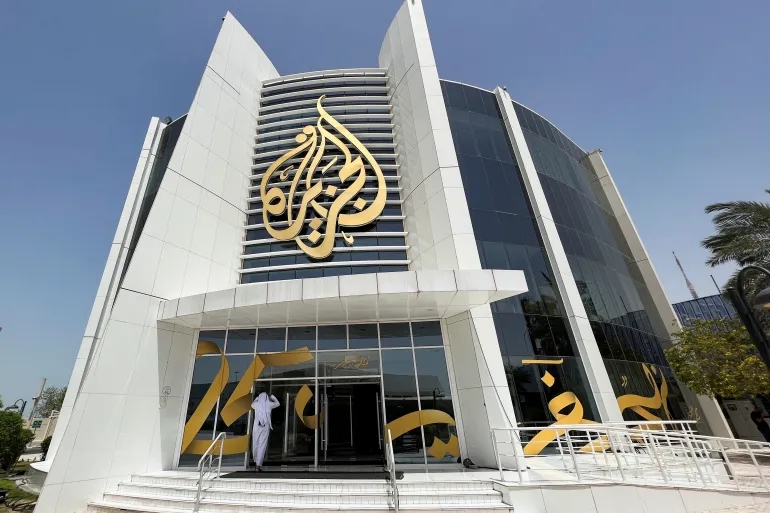
বিশ্বখ্যাত সংবাদমাধ্যম আল জাজিরার সাংবাদিকদের ডিজিটাল ডিভাইস টার্গেট করে এক ব্যাপক সাইবার গুপ্তচরবৃত্তির ঘটনা উন্মোচিত হয়েছে। ইসরায়েলি প্রতিষ্ঠান ‘ডিসকভার-টেক’ (Discover-Tech)-এর বিজ্ঞাপন প্রযুক্তির অপব্যবহার করে আল জাজিরার একাধিক সাংবাদিকের ডিভাইস স্পাইওয়্যারের ঝুঁকিতে ফেলা হয়। কানাডার টরন্টো বিশ্ববিদ্যালয়ভিত্তিক সাইবার নিরাপত্তা গবেষণা সংস্থা ‘সিটিজেন ল্যাব’-এর প্রকাশিত প্রতিবেদনে এই তথ্য উঠে এসেছে।
প্রতিবেদনে বলা হয়, ২০২৪ সাল থেকে শুরু করে ২০২৫ সাল পর্যন্ত আল জাজিরার অভ্যন্তরীন প্রযুক্তি টিম সাংবাদিকদের ডিভাইসে কিছু অস্বাভাবিক আচরণ লক্ষ্য করে। পরবর্তীতে বিস্তারিত তদন্তের জন্য বিষয়টি সিটিজেন ল্যাবের কাছে হস্তান্তর করা হয়। অনুসন্ধানে দেখা গেছে, টার্গেটকৃত ডিভাইসগুলোতে ডিজিটাল বিজ্ঞাপনের মাধ্যমে কুখ্যাত ইসরায়েলি স্পাইওয়্যার নির্মাতা প্রতিষ্ঠান ‘কানদিরু’ (Candiru)-এর ম্যালওয়্যার ইনস্টল করা হয়েছিল। এই স্পাইওয়্যার বিশেষভাবে সংবেদনশীল বিষয় নিয়ে কাজ করা আল জাজিরার সাংবাদিকদের তথ্য হাতিয়ে নেওয়ার জন্য ব্যবহার করা হয়।
নিরাপত্তা গবেষকদের মতে, এটি কেবল একটি বিচ্ছিন্ন ঘটনা নয়; বিজ্ঞাপনের আড়ালে এই ধরনের সাইবার গুপ্তচরবৃত্তি বিশ্বজুড়ে সাইবার নিরাপত্তা ও সংবাদমাধ্যমের স্বাধীনতার ওপর এক বড় ধরণের আঘাত। আল জাজিরার পক্ষ থেকে জানানো হয়েছে যে, সিটিজেন ল্যাবের সঙ্গে এই যৌথ সহযোগিতা হামলাগুলোকে যাচাই ও জনসমক্ষে উন্মোচন করতে গুরুত্বপূর্ণ ভূমিকা রেখেছে। এছাড়া নিউইয়র্কভিত্তিক বিজ্ঞাপনী নিরাপত্তা ফার্ম ‘কনফিয়েন্ট’ (Confiant)-এর পৃথক এক প্রতিবেদনে উল্লেখ করা হয়েছে যে, ডিসকভার-টেকের এই আক্রমণাত্মক বিজ্ঞাপনগুলো পেন্টাগন, আন্তর্জাতিক পরমাণু শক্তি সংস্থা (IAEA) এবং আন্তর্জাতিক অপরাধ আদালত (ICC)-এর মতো গুরুত্বপূর্ণ নেটওয়ার্কেও দৃশ্যমান হয়েছিল।
